Situation Pro : Virtualisation réseau et routage avec pfSense sous GNS3
1. Contexte et Objectifs
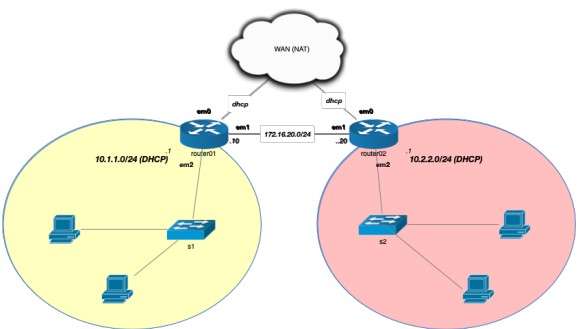
Virtualisation d'une infrastructure réseau complète dans GNS3, avec deux routeurs/pare-feu pfSense interconnectés. L'objectif était de mettre en place deux réseaux LAN distincts, distribuer les adresses en DHCP, assurer la communication inter-sites via routage statique et filtrer le trafic avec des règles pare-feu.
2. Besoins identifiés
Simuler une infrastructure multi-sites sans matériel physique. Distribuer automatiquement les adresses IP via DHCP sur chaque réseau. Interconnecter deux LAN distincts via une liaison inter-routeurs (172.16.20.0/24). Autoriser le trafic entre les deux sites via des règles de pare-feu. Permettre l'accès à Internet depuis les deux réseaux.
3. Solution technique retenue
Deux appliances pfSense 2.7 dans GNS3, chacune avec trois interfaces : WAN (em0) en DHCP pour Internet, LAN (em2) avec serveur DHCP activé pour les clients, OPT1 (em1) pour la liaison inter-routeurs. La configuration graphique est réalisée via l'interface web pfSense depuis des clients Chromium. Le routage statique est configuré dans System > Routing et des règles pare-feu flottantes autorisent le trafic IPv4 entre les interfaces LAN et OPT1.
4. Réalisation
Installation de GNS3 avec les prérequis (Telnet, VNC/SPICE, gns3-gui). Création du projet et modélisation de la topologie (2 pfSense, 2 switchs, 2 VPCS, 2 Chromium). Configuration de router01 : WAN DHCP, LAN 10.1.1.1/24 + DHCP, OPT1 172.16.20.10/24. Configuration de router02 : WAN DHCP, LAN 10.2.2.1/24 + DHCP, OPT1 172.16.20.20/24. Configuration des clients en DHCP et vérification de la connectivité Internet. Finalisation via l'interface web pfSense : hostname, DNS public (1.1.1.1). Ajout des passerelles supplémentaires et configuration des routes statiques inter-sites. Ajout des règles pare-feu flottantes autorisant le trafic IPv4 LAN/OPT1. Vérification par pings entre les clients des deux réseaux.
5. Preuves de réalisation finale